返回
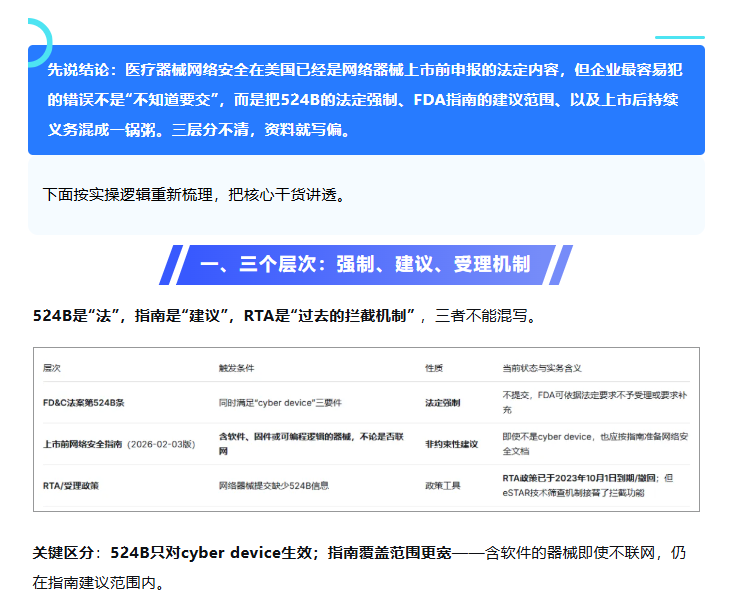
按524B(c),三项必须同时满足:
含由申办方验证、安装或授权的软件,包括固件或可编程逻辑;
具备连接互联网的能力;
含可能易受网络安全威胁的技术特征。
FDA对“联网能力”解释很宽:Wi-Fi、蜂窝网络、蓝牙/BLE、其他射频、感应式通信、云服务连接,以及USB、以太网口(RJ45)、串口等硬件接口,都可能被计入。产品“没设计成联网使用”,不等于一定不属于网络器械。 拿不准时,建议尽早做法规路径评估或与FDA沟通。
1. 上市后漏洞监测与处置计划(含CVD)
不是表态“我们会关注漏洞” ,而要说明如何监测、识别、评估、处置上市后网络安全漏洞和利用事件,并包含协同漏洞披露(CVD) 机制。可与FDA 2016年上市后指南的流程框架衔接。
2. 网络安全流程程序与上市后补丁能力
要证明企业有设计、开发、维护网络安全的流程,并具备上市后更新和补丁能力。这部分应与质量管理体系打通,而不是临时补一份文件。
3. SBOM软件物料清单
SBOM应覆盖商业、开源及现成软件组件。524B要求的是SBOM,不包括VEX;VEX也不能替代漏洞评估。 2026版指南进一步建议SBOM为机器可读格式,并建议标明软件支持状态、停止支持日期,以及识别CISA已知被利用漏洞目录中的漏洞。注意用词:“机器可读”是指南的强烈建议,不是524B本身的法定用语;法定要求是提交SBOM。
时间节点:2023年3月29日起,相关510(k)、PMA、PDP、De Novo、HDE及Special/Abbreviated 510(k)、PMA/HDE补充须提供524B信息;非豁免510(k)自2023年10月1日起须用eSTAR提交。
原文说“RTA政策已于2023年10月1日到期”,方向对,但表述需要精确化:
FDA官方FAQ的表述是:RTA政策指南中的政策“于2023年10月1日到期” ,FDA自该日起预期申办方已有足够时间准备合规提交。
但拦截功能并未消失:eSTAR的Cybersecurity部分若答复不准确或缺少相关附件,将被置于Technical Screening hold;如果在180天内未提交完整的替换eSTAR,提交会被撤回(withdrawn) 。
所以实务上不能说“RTA没了就松了”——eSTAR技术筛查是更前置、更自动的拦截。
误区1:不联网就不用管指南。
不对。 指南建议适用于含软件/固件/可编程逻辑的器械,不论是否联网。
误区2:FDA会帮企业做网络安全测试。
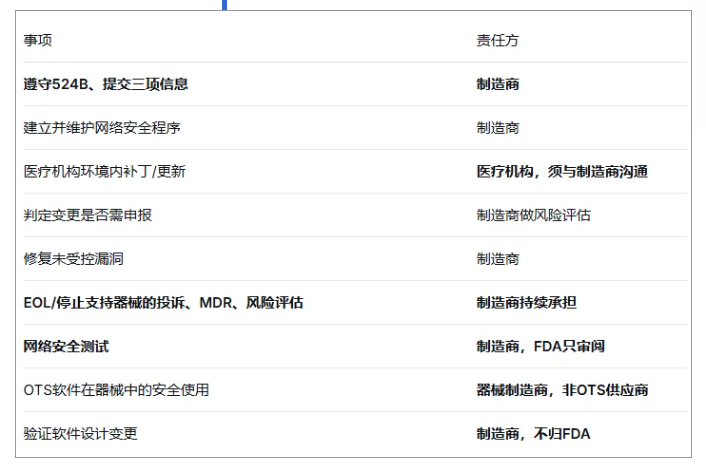
不会。 FDA不对医疗器械进行上市前网络安全测试;测试——包括安全需求测试、漏洞评估、渗透测试——是制造商的责任,FDA只审阅制造商提交的测试资料。
误区3:OTS软件供应商要对器械安全负责。
器械制造商负责。 FDA立场明确:使用OTS软件的制造商一般让渡了软件生命周期控制,但仍对器械持续安全有效性能负责;采购控制、网络安全协议应在质量体系下安排。
误区4:有VEX就等于做了漏洞评估。
不对。524B不要求VEX,VEX也不能替代漏洞评估。 VEX是漏洞可利用性交换格式,可作为评估结果的沟通载体之一,但指南建议的是针对器械系统的漏洞风险评估,包括漏洞链语境下的评估。
误区5:仅为网络安全打补丁也一定要重新申报。
通常不需要,但有条件。 FDA在软件变更指南中的立场是:仅为加强网络安全、对器械无任何其他影响的变更,在许多情况下不太可能需要新的510(k);但“solely”(仅)是关键限定词,企业仍须做基于风险的评估,并完成必要的分析、验证/确认,确保不影响安全有效性。
误区6:低严重性漏洞可以不处理。
判断门槛不是漏洞标签,而是风险是否受控。 器械设计层面应消除或缓解已知漏洞;已上市器械无法全面设计缓解时,应考虑补偿控制。对未受控漏洞(uncontrolled vulnerabilities) ,无论严重性如何,都应评估并处置。即使器械进入EOL/EOS,制造商仍需保留投诉接收评估、MDR报告和风险处置等持续义务。
实操上,建议把网络安全资料做成一个可复用的文件包:SBOM、威胁模型、漏洞评估、补丁计划、CVD流程、上市后监测与处置记录、变更影响评估。然后把它嵌入QMS的设计控制、风险管理、采购控制、变更控制和上市后监督中。
这样面对510(k)、De Novo、PMA或补充提交时,才不是临时拼材料,而是能说明一件事:我们有持续保证网络安全的能力,不是只有一份SBOM。
2026版指南已经把网络安全锚定在QMSR/质量管理体系框架内,这意味着FDA审的不只是“文件有没有”,而是“流程是否在体系里真实运行”。
这也正是很多企业在eSTAR递交前最需要补的一环:缺的不是一张表,而是把法规、技术和质量体系串起来的项目经验。
在这类项目中,金飞鹰可以提供的是一套从注册路径到体系落地的协同支持,而不是单点代写。金飞鹰成立于2007年,长期深耕医疗器械注册认证、软件文档与质量管理体系,总部位于深圳南山,并在广州、四川、湖南、江苏、广西、湖北、重庆等地设有分支机构及办事处。团队秉承“诚信、务实、专业、专注”的服务理念,为国内外医疗器械企业提供从产品立项、厂房选址与平面布局、洁净车间设计、设备选型、产品技术要求制定、检验检测辅导、临床评价/临床试验,到质量管理体系(GMP、GSP、GB/T 42061、ISO 13485、QSR 820、MDSAP等)建立、运行、审核与获证的一站式支持。
在美容类医疗器械方向,金飞鹰积累了较丰富的国内外注册/认证经验,覆盖有源产品中的激光、强脉冲光(IPL/DPL)、红蓝紫光、RF射频、超声、中低频电刺激及电子助推装置,以及无源产品中的医用重组型胶原蛋白、透明质酸钠、无针注射器、液体成膜敷料等;服务区域包括国内注册/进口注册,以及美国FDA、欧盟CE、英国UKCA、加拿大MDL/MDEL、澳大利亚、巴西、沙特、日本、韩国和东南亚等国外注册。服务案例覆盖口腔、IVD、有源设备、无源耗材、康复护理等方向,已协助多家企业完成医疗器械注册、生产许可申领及延续。
网络安全合规不是最后补一份SBOM,而是从设计开发到上市后监测的系统工程。 如果你的产品正在准备FDA网络器械提交,或者不确定是否落入524B范围,建议尽早把产品类型、联网方式、软件组件和提交路径梳理清楚,再决定资料包怎么搭。
本文为行业信息梳理,不构成法律意见,具体以监管机构最新发布为准。